Singapore Aero Engine Services Limited
クラウド対応のモダナイゼーションにより、エンジンメンテナンス業務の安全性を確保し、変革を促進
キンドリルは、Singapore Aero Engine Services Limited(SAESL)とパートナーシップを結び、Seletar Aerospace Park施設におけるIT、運用テクノロジー、データシステムのモダナイゼーションとセキュリティ強化に取り組みました。

フロンティアAIによって脆弱性が実際の被害につながるまでの時間が短縮される中、組織には迅速な対応と高いレジリエンスが求められています。<br>
キンドリルは、レジリエンスに運用段階での説明責任を組み込むことで、お客様のセキュリティ運用モデルの最新化を支援します。
キンドリル エージェンティックAI Frameworkを活用した、コンサルティング主導の共創アプローチにより、サイバーリスクやビジネスとテクノロジーの相互依存関係を踏まえ、変革から運用、復旧までの各段階でレジリエンスを強化します。
LinkedInライブイベントにご参加ください。 セキュリティリーダーが、AIによってサイバーリスク、レジリエンス、そして2027年以降のCISOの関心がどう変わっていくのかを議論します。


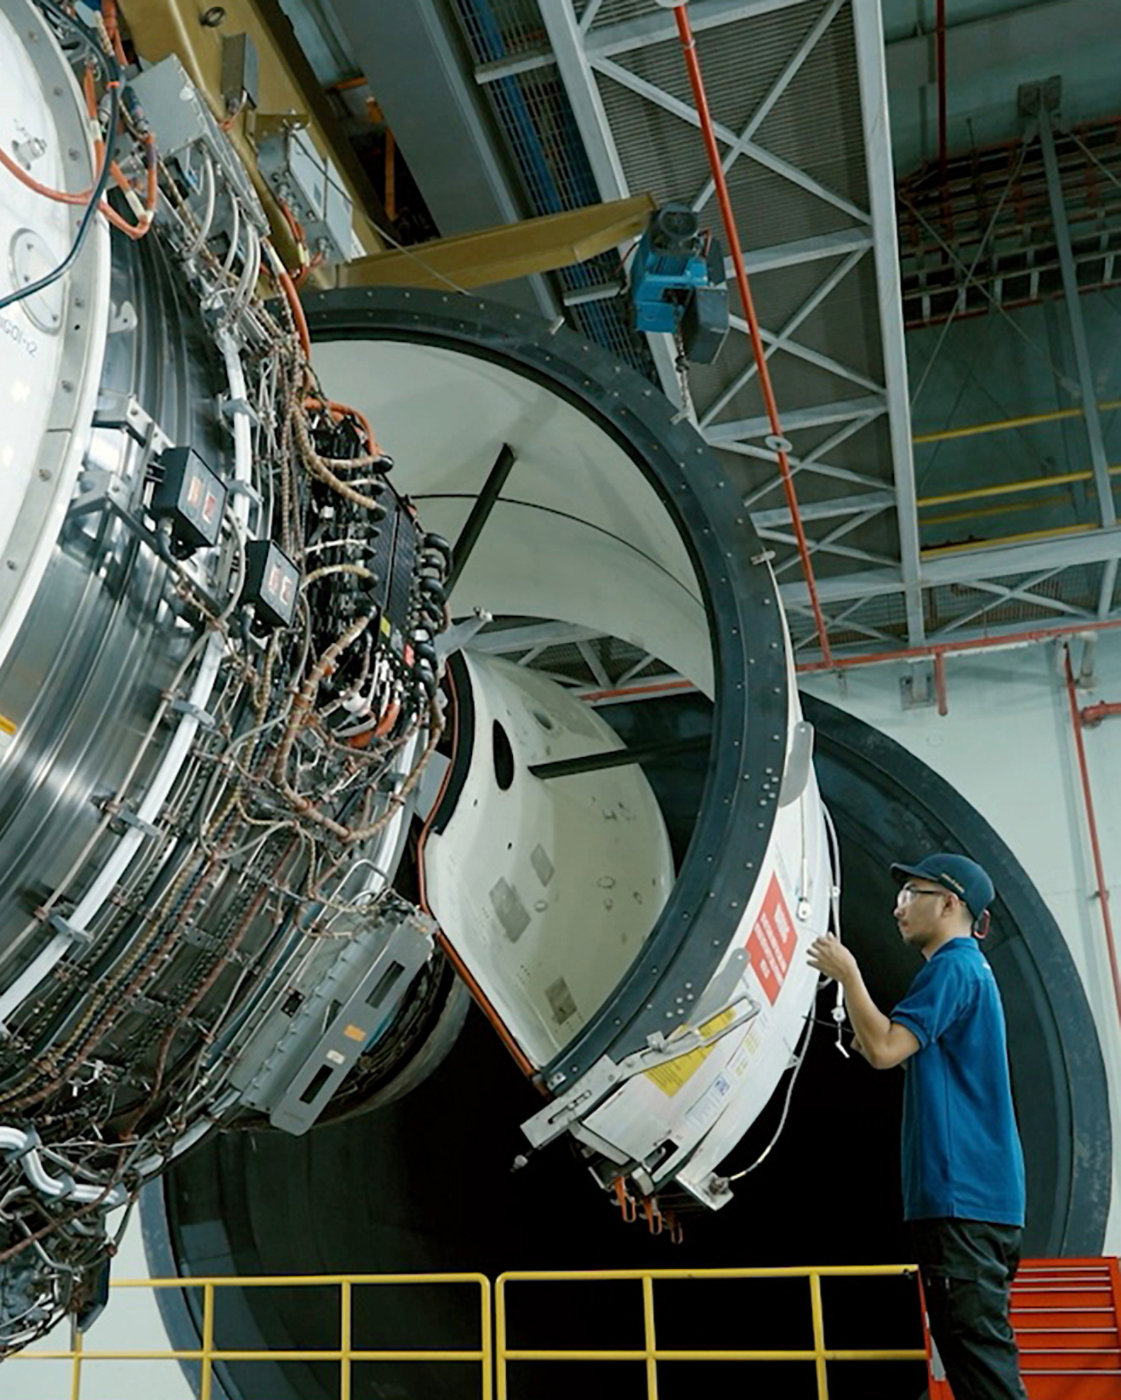
キンドリルは、Singapore Aero Engine Services Limited(SAESL)とパートナーシップを結び、Seletar Aerospace Park施設におけるIT、運用テクノロジー、データシステムのモダナイゼーションとセキュリティ強化に取り組みました。
フロンティアAIがサイバー脅威をどのように加速させているか、また企業にさらなる可視性、迅速な対応、レジリエントなアーキテクチャーが必要な理由をご紹介します。
キンドリルの調査により、量子リスク、データ主権、老朽化したネットワークが企業に新たな準備状態の格差を生み出していることが明らかになりました。
AI主権の確保に、データ、インフラストラクチャー、テクノロジーに対するより強い管理がなぜ必要なのか、また、意図的なアーキテクチャーがどのように戦略的自律性を築くのかをご確認ください。
今日の企業は、目標を達成し、サイバーセキュリティの中断による影響を最小限に抑えるために、リスクの軽減、信頼の強化、デジタル運用の保護に重点を置いています。
キンドリルは、統合されたセキュリティとレジリエンスへの取り組み、サイバーレジリエンスや規制に関する豊富な知識、そして複雑な重要システムの現代化と安全性確保における専門性を活かし、企業がサイバーリスクに自信を持って対応しながら、運用のレジリエンスを高め、規制要件を満たせるよう支援します。
当社は、サイバー攻撃やセキュリティ侵害を予測し、防御し、影響を抑えながら迅速な復旧を支援します。お客様やパートナーと共同で確立するコンサルティング主導型アプローチを通じて、企業独自のサイバー課題に迅速かつ効果的に対応し、セキュリティ投資の価値を最大化します。


Newell Brandsのサイバーセキュリティチームは、足を引っ張る存在から効率化を促進する存在へと変貌を遂げ、他部門と協力して価値を高め、ビジネス目標を支援し、イノベーションを推進しています。

キンドリルは、サイバー・レジリエンス・サービス市場において市場シェアの上位5社のひとつとして認められ、ビジネスの継続性と脅威からの保護における強みが評価されました。

サイバーレジリエンスとエネルギー効率を優先することで、企業は混乱から迅速に立ち直り、ビジネス価値を高め、組織のサイロを解消することができます。

キンドリルの専門家は、世界的なシステム障害によるIT資産への影響を防ぐために、今すぐ5つのアクションを実行することを推奨しています。最近のCrowdStrikeインシデントに関する見解は次のとおりです。

規制がサイバーリスク管理の戦略、ガバナンス、プロセスに与える影響と、それに備える方法について本質的な点での見直しを行います。

サイバー攻撃の脅威が高まり、規制強化に対するプレッシャーが増大するなかで、製造業者はサイバーレジリエンスを重視する必要があります。製造業者がサイバーレジリエンスを強化するために実施できる4つの戦略をご紹介します。


"先を行く組織とは、インシデントを回避するのではなく、迅速に自信を持って対応する組織です。 AIによって脅威と複雑さが加速する中、レジリエンスは、プレッシャーの下でより適切な意思決定を行い、中断が発生した際に重要なサービスを迅速に復旧できるかどうかで測られます。"


企業は、AIガバナンス、ゼロトラストの原則、継続的な監視、統合された脅威インテリジェンスを組み合わせることで、事後対応型のセキュリティから継続的なサイバーレジリエンスへと移行しています。効果的な制御には、シャドーAIの可視化、ポリシーに基づく自動化、運用上のガードレールなどがあり、イノベーションを可能にしながらリスクを伴う状況を軽減します。
パフォーマンスの高い組織は、サイバーエクスポージャーをビジネスへの影響、運用の依存関係、規制リスクと整合させることで、レジリエンスへの投資の優先順位を決定します。 継続的なリスクインテリジェンスと可観測性により、セキュリティリーダーは最も重要なシステムおよびサービスに関連情報を集中させることができます。
組織は、セキュリティの成果を稼働時間、サービス継続性、コンプライアンスへの準備状態、復旧目標に結び付けることで、レジリエンスを事業運営に組み込んでいます。 焦点は、個別の制御から、収益と重要なサービスを保護する運用上のレジリエンスへと移りつつあります。
エージェンティックAIは意思決定のスピードと規模を拡大させますが、それに伴い運用リスクやコンプライアンスリスクも増大します。企業は、管理を維持するために、ポリシー・アズ・コード、継続的な監督、説明可能性、ガバナンスに基づく自動化によって対応しています。
AIエージェントの自律性が高まるにつれ、企業では人間以外のIDにゼロトラストセキュリティの原則、ポリシーベースの制御、継続的なガバナンスを適用しています。 可視性、説明可能性、監査可能性は、AI主導の運用を安全に管理するうえで不可欠になりつつあります。
サイバーレジリエンスとは、サイバー対応企業の悪条件、ストレス、攻撃、侵害を予測し、保護し、それに耐え、回復する能力です。キンドリルでは、クラウドとゼロトラストの原則に基づいた広範なITと運用戦略にサイバーレジリエンスを組み込むための統合アプローチを提供しています。
企業におけるサイバーレジリエンスのベストプラクティスを実践するには、包括的な戦略が必要です。主な活動には、NISTサイバーセキュリティフレームワークのようなフレームワークに従うこと、脆弱性を特定するための成熟度評価の実施、リスク管理、事業継続、情報セキュリティ、インシデント対応、従業員教育などの重要な分野をカバーすることが含まれます。これらの慣行が世界的に標準化されるにつれて、新しいサイバーレジリエンス規制について常に最新情報を入手することも重要です。
組織のサイバー対策状況を定期的に評価することは、適切なサイバーレジリエンス戦略を採用し、業界の規制を確実に遵守するための第一歩です。
まず、システムとデータを危険にさらす可能性のある潜在的なリスクとサイバー攻撃を特定することから始めます。次に、現在の対応計画、ポリシー、手順を評価して、それらが最新かつ効果的であることを確認します。IT資産が安全であることを確認し、定期的に脆弱性テストを実施してください。潜在的な脅威を認識して対応する方法について従業員を教育し、全員が最新のサイバー攻撃を認識できるように、定期的にセキュリティ意識向上トレーニングを実施します。最後に、現在の計画と手順を修正して、将来の攻撃に対する組織の耐性をさらに向上させます。